 Google Cloud Platform
 Google Workspace
 Google Map API
 DigitalOcean
 LarkSuite
 Dropbox
Sự phát triển của trí tuệ nhân tạo kéo theo nhu cầu tự động hóa các tác vụ phức tạp bằng các đặc vụ tự trị (Autonomous Agents). Tuy nhiên, việc cấp quyền cho các đặc vụ truy cập dữ liệu nhạy cảm lại tạo ra lỗ hổng lớn. Giải pháp quản lý thông tin xác thực AI Agent hiệu quả chính là chìa khóa để vận hành tự động hóa an toàn. Bài viết này sẽ phân tích chi tiết cách DigitalOcean thiết kế kiến trúc bảo mật để giải quyết triệt để bài toán này.
Đọc thêm: How DigitalOcean Manages Credentials for Autonomous Agents
Rủi ro khi lưu trữ bí mật bên trong môi trường của Agent
Các ứng dụng truyền thống thường dựa vào các kho lưu trữ do con người quản lý hoặc các biến môi trường dài hạn. Tuy nhiên, các đặc vụ tự trị phá vỡ hoàn toàn mô hình này. Nếu mật khẩu hay khóa API nằm trong tệp .env hoặc mã nguồn, nguy cơ rò rỉ sẽ rất cao.
Đặc vụ AI dễ bị đánh lừa bởi mã độc hoặc prompt ngụy trang tinh vi. Khi thông tin xác thực nằm trong tầm với của mô hình, các hàng rào bảo vệ là không đủ. Rủi ro rò rỉ dữ liệu xuất hiện ngay khi mật khẩu đưa vào hệ thống. Do đó, nguyên tắc cốt lõi trong quản lý thông tin xác thực AI Agent tại DigitalOcean là: đặc vụ không bao giờ được phép trực tiếp nắm giữ các bí mật này.
Cơ chế quản lý thông tin xác thực AI Agent tại thời điểm thực thi
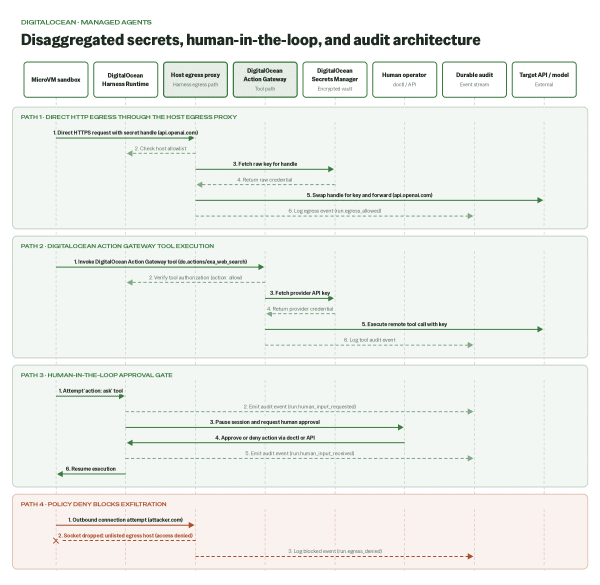
DigitalOcean Managed Agents chạy mỗi đặc vụ trong một phiên biệt lập trên Harness Runtime. Phiên này không lưu khóa API hay token trên tệp và bộ nhớ. Yêu cầu ủy quyền của đặc vụ sẽ đi qua DigitalOcean Action Gateway. Thông tin xác thực luân chuyển khi thực thi và không chạm đến mô hình. Cơ chế quản lý này dựa trên ba nền tảng chính:
Ba trụ cột trong cơ chế thực thi
- Quản lý chủ thể hành động (Actor management): Mọi kết nối công cụ đều gắn với danh tính người dùng cuối mà đặc vụ phục vụ. Hệ thống cấp quyền truy cập theo từng người dùng cụ thể thay vì cấp quyền rộng rãi cho toàn bộ đặc vụ.
- Khởi tạo cuộc gọi công cụ (Tool call initiation): Đặc vụ chỉ yêu cầu Action Gateway thực hiện thao tác. Cổng trung gian này sẽ tự động chèn thông tin xác thực vào lệnh gọi. Nhờ đó, mô hình AI hoàn toàn không nhìn thấy khóa gốc.
- Quy trình làm mới (Refresh flows): Khi token hết hạn giữa chừng, Action Gateway sẽ tự động xử lý. Cổng trung gian hiển thị liên kết đăng nhập để tiếp tục quy trình. Đặc vụ không cần tự lưu trữ hay quản lý token làm mới.
Cấp quyền an toàn khi hệ thống yêu cầu khóa tùy chỉnh
Action Gateway xử lý rất tốt các tích hợp có sẵn. Tuy nhiên, quy trình quản lý thông tin xác thực AI Agent sẽ cần tinh chỉnh khi mô hình giao tiếp với các API nội bộ hoặc máy chủ MCP riêng. Đối với các trường hợp này, Harness Runtime cung cấp ba cấp độ khai báo biến môi trường khác nhau:
- Lớp env: Dành cho dữ liệu cấu hình như cờ tính năng hay điểm cuối. Harness Runtime sẽ tự động quét và cảnh báo nếu biến có dạng mật khẩu (như *_API_KEY).
- Lớp secrets: Giá trị bí mật được mã hóa tĩnh trong kho lưu trữ an toàn. Quản trị viên chỉ nhận tham chiếu thay vì khóa gốc. Giá trị thực vẫn được chèn vào hộp cát, nên đặc vụ vẫn có thể đọc được.
- Lớp Scoped secrets (Bí mật có phạm vi): Đây là phương pháp tối ưu nhất. Khóa gốc liên kết với một URL đích duy nhất. Hộp cát chỉ nhận mã xác thực (handle) ngắn hạn. Khóa thật chỉ chèn vào yêu cầu khi gửi tới đúng máy chủ chỉ định.
- Phân loại chi tiết các lớp bí mật
Xem thêm: Thiết lập đa môi trường đột phá: 7 thực tiễn tốt nhất năm 2026
Tối ưu bảo mật Swarm và Tiêu chuẩn mở
Tự động hóa phức tạp thường cần nhiều đặc vụ con phối hợp thành mạng lưới (Swarm). Trong kiến trúc thông thường, các đặc vụ dùng chung bộ nhớ và biến môi trường. Điều này tạo ra rủi ro lây nhiễm chéo rất nguy hiểm.
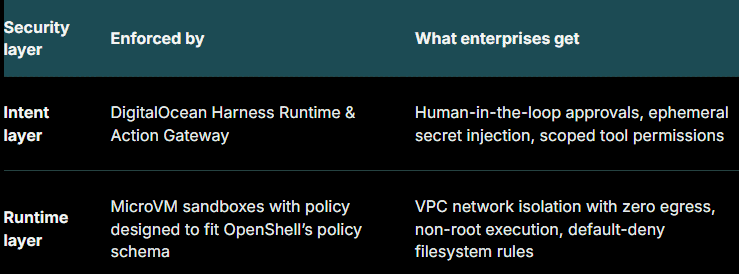
Tại DigitalOcean, mỗi đặc vụ con được vận hành trong một máy ảo siêu nhỏ (microVM) riêng biệt. Các đặc vụ không chia sẻ không gian làm việc mặc định. Quá trình kế thừa thông tin trong mạng lưới Swarm được kiểm soát chặt chẽ:
Cơ chế quản lý phân tầng trong Swarm
- Khóa phạm vi giữ nguyên giá trị: Mỗi phiên bản con nhận được một mã xác thực ngắn hạn riêng biệt và chỉ có thể đổi mã đó tại máy chủ được chỉ định. Ngay cả khi hệ thống mở rộng ra hàng chục đặc vụ con, mức độ rủi ro vẫn không tăng lên.
- Quản lý kết nối trung gian: Một đặc vụ con không nhận được bất kỳ khóa gốc nào vào hộp cát. Các đặc vụ hoạt động dưới danh tính của người dùng nào thì chỉ được phép tiếp cận dữ liệu của người dùng đó.
- Kiểm soát việc tạo phiên mới: Mọi hành động nhân bản đặc vụ đều được kiểm soát bởi các quy tắc của Action Gateway. Mạng lưới không thể tự ý mở rộng quyền hạn một cách âm thầm.
Kiến trúc này tương thích với chiến lược Open Agent Safety Platform của NVIDIA (OpenShell). Mọi tài liệu và mật khẩu nhạy cảm được xử lý trong hộp cát cô lập mạng (VPC) theo nguyên tắc Zero-Egress. Hệ thống ngăn chặn tuyệt đối các tiến trình tự ý mở kết nối ra bên ngoài. Đồng thời, quyền truy cập siêu quản trị (non-root) bị vô hiệu hóa để chặn đứng âm mưu leo thang đặc quyền.
Tìm hiểu thêm: 5 Giải Pháp Hạ Tầng AI/ML DigitalOcean Tối Ưu Cho Doanh Nghiệp
Tổng kết
Kiến trúc tách rời thông tin xác thực giúp tăng cường an toàn thông tin. Tiêu chuẩn mở và quyền ngắn hạn giúp doanh nghiệp tự động hóa an toàn. Liên hệ đội ngũ chuyên gia công nghệ của chúng tôi để được tư vấn thiết kế và tích hợp giải pháp quản lý thông tin xác thực AI Agent an toàn nhất cho hệ thống doanh nghiệp của bạn.