 Google Cloud Platform
 Google Workspace
 Google Map API
 DigitalOcean
 LarkSuite
 Dropbox
Khi công nghệ chuyển dịch sang các quy trình AI tự trị (Agentic workflows), nhu cầu về môi trường sandbox bảo mật tăng cao. Việc vận hành với mật độ cực lớn đang đẩy hạ tầng truyền thống đến giới hạn. Nhiều trung tâm nghiên cứu AI hàng đầu đòi hỏi hệ thống đáp ứng quy mô chưa từng có. Đôi khi, con số này lên tới một triệu sandbox thực thi mã đồng thời.
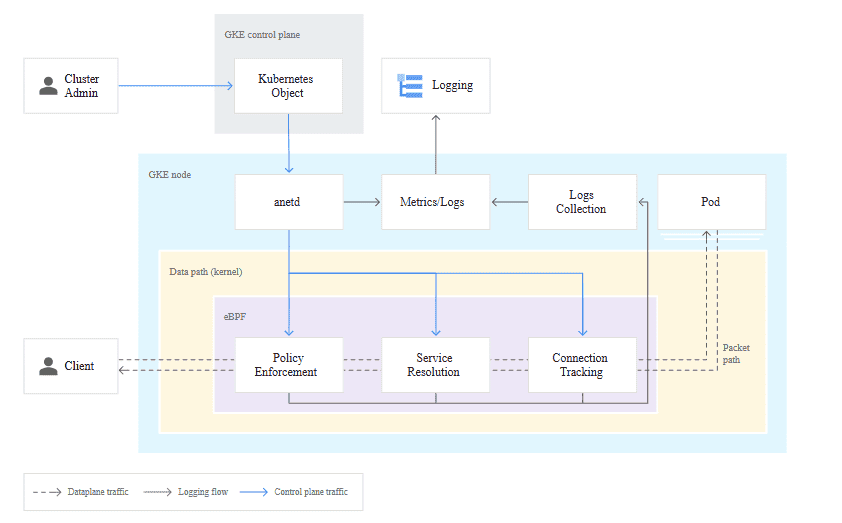
Tại quy mô lớn như vậy, hiệu quả của hạ tầng mạng Kubernetes ảnh hưởng trực tiếp đến bài toán kinh tế. Các GPU và TPU đắt đỏ không nên “nằm chờ” sandbox khởi tạo. Do đó, bạn cần khả năng cấp phép với tốc độ dưới một giây. Đó là lúc sự tối ưu hóa của GKE Dataplane V2 tỏa sáng. Công nghệ này cung cấp nền tảng vững chắc cho các Agent Sandbox và Agent Substrate trên GKE.
Thách Thức Cốt Lõi: Quản Lý Danh Tính Mạng (Network Identity Management)
Vận hành AI agentic với mật độ cao tạo ra một rào cản kỹ thuật lớn. Đó chính là bài toán quản lý danh tính mạng. Theo cách truyền thống, các bộ điều phối thường gán các nhãn (labels) động và duy nhất cho mỗi Pod (ví dụ: agent-id, timestamp).
GKE Dataplane V2 sử dụng công nghệ eBPF để ánh xạ các nhãn này thành danh tính số nhằm thực thi chính sách bảo mật. Tuy nhiên, việc liên tục tạo nhãn động dẫn đến hai nút thắt nghiêm trọng:
Độ trễ khởi tạo: Quá trình phân bổ tuần tự buộc hệ thống phải tạm dừng tạo Pod. Điều này giúp cập nhật bản đồ eBPF một cách an toàn.
Chạm trần giới hạn: Các workloads phức tạp rất dễ chạm tới giới hạn cứng toàn cụm. Cụ thể là giới hạn 65.536 danh tính mạng của Cilium.
Các Đột Phá Của GKE Dataplane V2 Trong Kỷ Nguyên AI
Để giải quyết bài toán trên mà không giảm bảo mật, Google Cloud áp dụng phương pháp tiếp cận gồm 2 mũi nhọn:
Di Chuyển Dữ Liệu High-Cardinality
Google Cloud khuyến nghị chuyển siêu dữ liệu (metadata) động sang phần Annotations thay vì Labels của Pod. GKE Dataplane V2 chỉ tính toán danh tính mạng dựa trên Labels. Vì vậy, thay đổi này giúp bỏ qua hoàn toàn việc tạo danh tính mạng cho từng Pod riêng lẻ. Điều này tự động giải quyết giới hạn quy mô mà vẫn giữ nguyên khả năng giám sát (visibility).
Bộ Lọc Nhãn Cilium Nâng Cao (Advanced Cilium Label Filtering)
GKE cho phép áp dụng các quy tắc lọc loại trừ chính xác (ví dụ: bỏ qua !agents.x-k8s.io/sandbox-name-hash hay !timestamp). Dataplane V2 sẽ bỏ qua các nhãn động này khi tính toán danh tính bảo mật.
Ngay cả khi lập trình viên vô tình đưa vào các nhãn có độ biến thiên cao (high-cardinality), mạng lưới vẫn tự động loại bỏ. Kết quả là các AI agent cùng loại sẽ chia sẻ một danh tính Cilium duy nhất.
Hiệu Suất Vượt Trội Cho Hạ Tầng AI
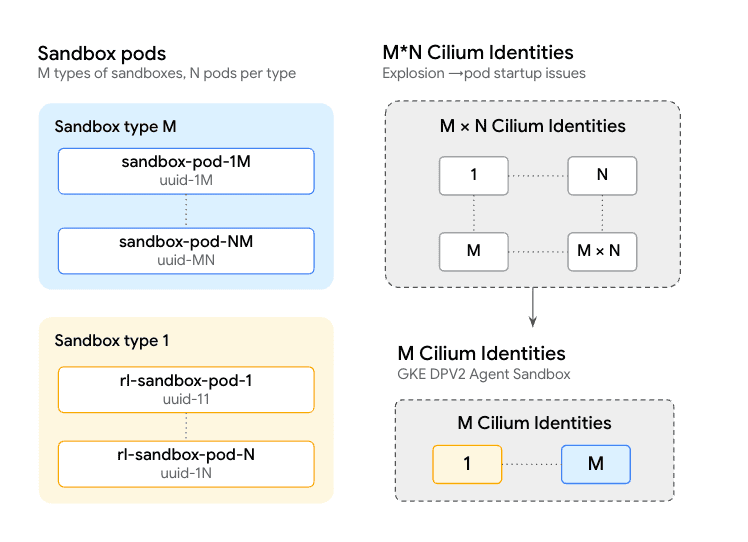
Nhờ chặn đứng sự gia tăng tuyến tính của danh tính mạng, GKE cung cấp tốc độ và hiệu suất cực cao cho các agent bị cô lập:
Xử lý 300 sandboxes mỗi giây.
Độ trễ cấp phép mạng ở mức sub-second (dưới 1 giây).
Hướng tới tương lai: Với các workloads đòi hỏi mật độ khổng lồ, Agent Substrate (tích hợp sẵn tối ưu hóa GKE Dataplane V2) có thể vượt qua giới hạn lập lịch của Kubernetes. Trong các bài kiểm thử chuẩn với 200.000 agent, hệ thống đã duy trì thành công 500 lượt kích hoạt mỗi giây với độ trễ tạm dừng/tiếp tục chỉ dưới 500ms.
Bằng cách triệt tiêu các nút thắt cơ sở hạ tầng, GKE Dataplane V2 giảm thiểu tối đa thời gian “nhàn rỗi” đắt đỏ của GPU, giúp doanh nghiệp vận hành AI Agentic mượt mà, bảo mật mà vẫn tối ưu chi phí vận hành ở mức tốt nhất.
Ghi chú cho quản trị viên website: Hãy thêm internal link tại cụm từ “Google Cloud” hoặc “GPU và TPU” trỏ về các bài viết dịch vụ liên quan trên blog để gia tăng thời gian On-page của độc giả.
Tìm hiểu thêm:
- https://docs.cloud.google.com/kubernetes-engine/ai-ml/about-agent-substrate
- https://docs.cloud.google.com/kubernetes-engine/docs/concepts/dataplane-v2
Tìm hiểu thêm: https://cloudaz.io/google-cloud-ra-mat-agent-compute-engine-va-mo-rong-quan-tri-ai-agent/